7款热门的自动化渗透测试工具及特点分析
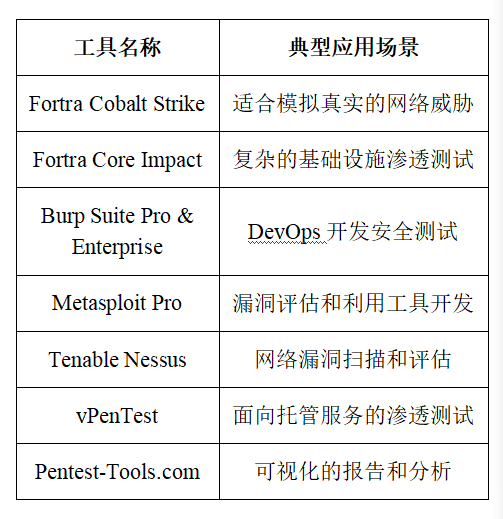
本文收集整理了当前市场上应用热度较高的7款自动化渗透测试工具(服务),并对其主要应用特点进行了分析。
随着当前网络安全威胁的不断扩展与升级,开展渗透测试工作已经成为众多组织主动识别安全漏洞与潜在风险的关键过程。然而,传统的渗透测试对测试人员的经验水平有很强的依赖,对相关知识的掌握有很高的要求,企业需要投入较大的时间和人力成本才能完成。
在此背景下,很多企业开始借助自动化渗透测试工具来缓解传统渗透测试的弊端,这些工具能够自动分析目标系统所在网络环境,将安全团队从复杂的测试流程中解放出来,降低了企业开展渗透测试的成本。本文收集整理了当前市场上应用热度较高的7款自动化渗透测试工具(服务),并对其主要应用特点进行了分析。
1、Fortra Cobalt Strike(适合模拟真实的网络威胁)
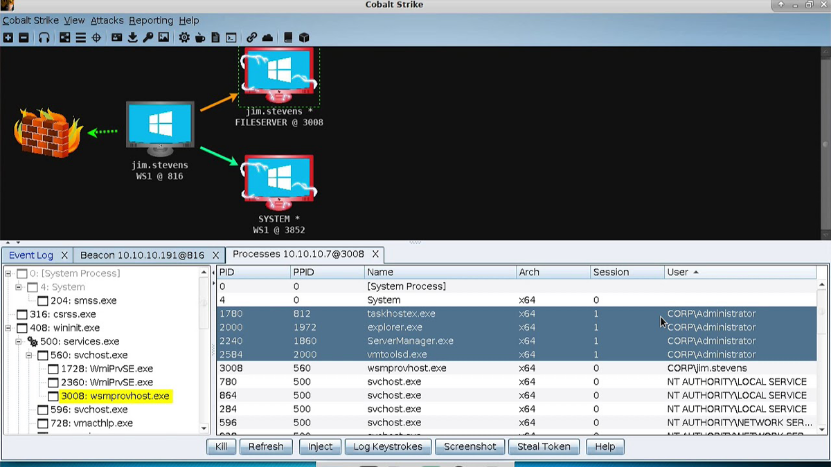
Fortra Cobalt Strike是一款商业版的渗透测试工具,主要用作威胁模拟或漏洞利用检测,以实现从攻击者视角观察企业的安全态势。Cobalt Strike可以帮助测试人员模拟出高级威胁分子的攻击首发,并学习他们可能会采用的技术,因而成为当前最受安全红队和渗透测试人员喜爱的安全性测试工具之一。不过,由于它对黑客攻击过程有较真实的模拟。因此,该工具在使用时需要受到严密监管,只有许可用户或被授权组织才能够使用。
主要特点:
• 模拟多种类型的高级攻击者和攻击方法
• 能够模拟长期潜伏的恶意分子
• 帮助红队开展动态演练
• 用户可以在Community Kit中创建和共享扩展件
• 能够与指挥控制(C2)服务器进行协同通信
• 需要防止其被网络犯罪分子不法利用
2、Fortra Core Impact(适合较复杂的基础设施渗透测试)
Core Impact是Fortra公司推出的另一款渗透测试工具,可以帮助组织模拟针对其网络基础设施和应用程序的常见攻击类型,以识别漏洞和弱点。
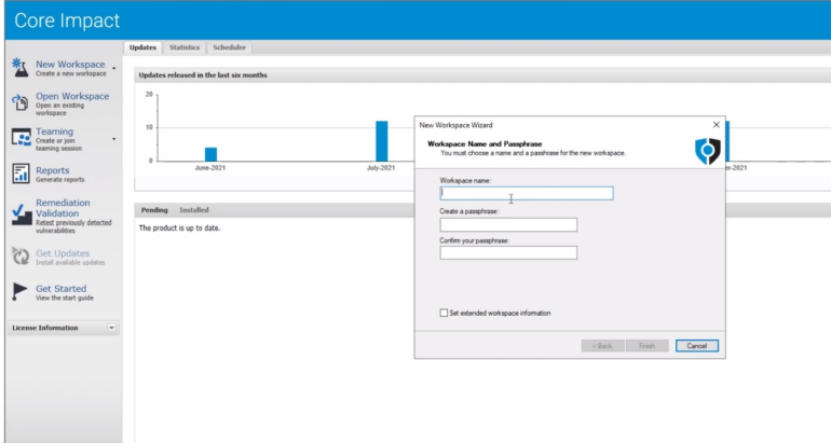
它具有网络测试、客户端测试、Web应用程序测试、远程利用、快速渗透测试等多种测试功能,使组织的安全专业人员能够评估网络的安全状况、识别潜在漏洞并评估安全控制措施的有效性。为了满足部分企业用户特殊的测试需求,它还允许用户定制化开发适合自己的漏洞利用工具。
主要特点:
• 可定制的测试报告
• 可以通过网络、客户端和Web应用程序三种不同的途径快速完成测试
• 符合PCI DSS、GDPR和HIPAA等行业法规要求
• 让用户能够证明遵守PCI DSS、NIST和CMMC等法规
• 具有对用户友好的图形化管理界面,易于设置和使用
• 产品售价偏贵
3、Burp Suite(适合DevOps开发安全测试)
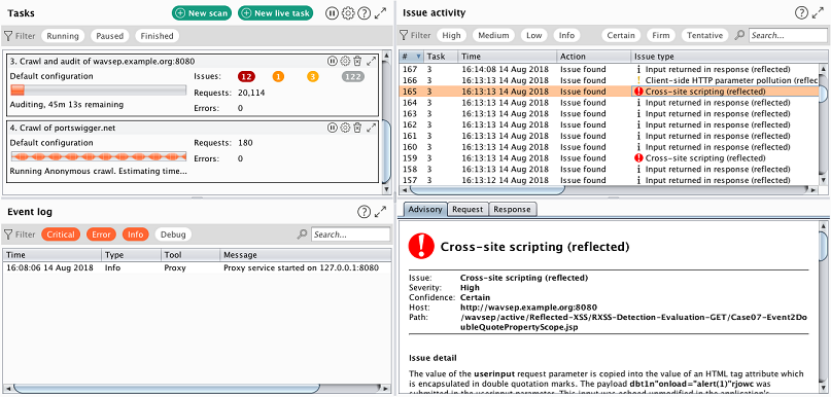
Burp Suite是由PortSwigger开发的用于在敏捷开发环境下进行安全性测试的工具套件,包括免费版和商业付费版,安全人员和渗透测试人员可以广泛地利用它来识别和验证应用程序中的安全漏洞。
Burp是一款功能强大的安全性渗透测试工具,可以支持一些高级扫描工作。此外,Burp的一个典型用途是帮助测试人员拦截网络流量(比如HTTP请求)。Burp Suite工具由几个主要功能模块组成,包括代理服务器、扫描器、入侵工具、中继器、测序器和爬行器。这些模块相互协同执行各种安全测试任务。
主要特点:
• 具有基于角色的访问控制能力
• 可以远程提供技术支持,由7*24小时SLA作为保障
• 能够与CI/CD平台进行集成
• 有250个扩展件(BApps),可用于定制测试工作流程
• 应用功能比较全面,可用性较好
• 技术专业度高,比其他测试工具更难学习和掌握
• 商业版价格比较昂贵,免费版的功能有限
4、Metasploit(适合漏洞评估和开发安全测试)
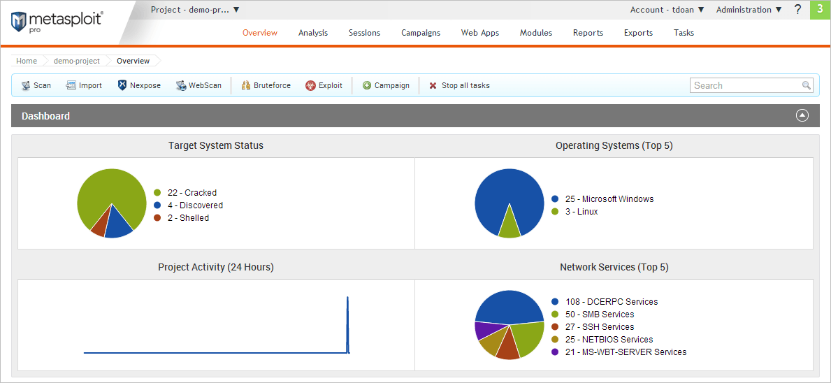
Metasploit是由Rapid7公司开发的一款知名漏洞利用验证工具,与Burp免费版一样,它也被包含在Kali Linux开源渗透测试发行版中。
Metasploit工具提供了多个实用的功能模块和扫描器来进行漏洞利用模拟和验证,能够快速帮助企业安全团队和道德黑客评估组织网络系统的安全状况。通过复制再现一些真实发生过的网络攻击场景,企业可以更好了解潜在的网络风险和安全漏洞。
主要特点:
• 用户可以使用图形化界面创建被感染的模拟攻击载荷
• 集成了主流的漏洞利用后工具,比如键盘记录器、数据包嗅探器和常见后门等
• 应用面较广泛
• 功能较全面,能够自动化模拟受攻击的机器
• 容易与Nmap结合使用
• 研究人员发现,一些黑客活动也在使用该工具
5、Tenable Nessus(适合网络漏洞扫描和评估)
Tenable Nessus是一款目前广泛使用的自动化漏洞评估和扫描工具。它提供了比较全面的漏洞数据库、版本更新机制和对用户友好的使用界面。Tenable Nessus可以快速扫描企业的网络基础设施,以识别安全弱点、错误配置和网络攻击的潜在入口点,从而帮助企业降低受到网络攻击和数据泄露的风险。
主要特点:
• 包含了500个以上预构建的自动化扫描策略
• 整合了外部攻击面扫描能力
• 可以根据用户需求定制扫描策略
• 能够与其他主流安全工具集成
• 扫描自动化功能
• 高级扫描功能
• 远程支持服务和培训都要另外收费
• 部分用户反馈该工具的扫描和报告时间较长
6、vPenTest(面向托管服务的渗透测试)
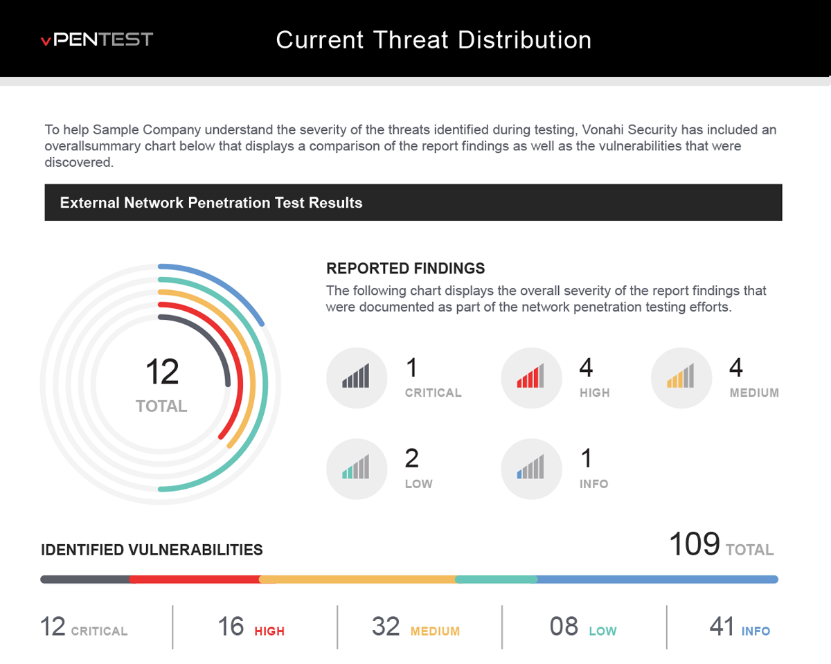
vPenTest是Vonahi Security公司开发的一款自动化网络渗透测试工具,专为托管服务提供商(MSP)设计。据介绍,该工具能够将专业渗透测试人员具备的专业知识与测试服务有效结合,以执行众多自动化渗透测试任务,包括主机发现、服务枚举、漏洞分析、漏洞利用、利用后、特权升级、横向移动以及报告提交等。
主要特点:
• 内外网络均可进行测试
• 可以进行特权升级
• 能够识别存在泄露风险的敏感数据
• 可以提供详细的测试报告和分析
• 大多数用户使用该工具后给出积极的评价
• 可实时洞察组织的网络风险
• 说明文档有待改进,一些用户抱怨文档过时或缺少文档
• 获得结果的速度有待加快
7、Pentest-Tools.com(适合可视化的报告和分析)
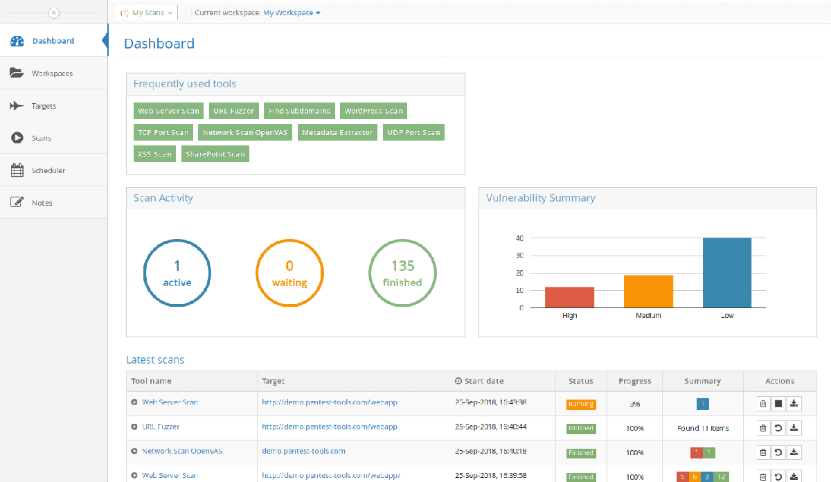
Pentesttools.com是一个线上渗透测试服务平台,提供了各种渗透测试和漏洞评估工具资源。它提供了一系列的测试工具,比如Web应用程序扫描器和网络扫描器,安全专业人员可以使用这些工具来识别漏洞并测试系统的安全性。
主要特点:
• 提供多种安全工具,包括Web漏洞扫描器、网络漏洞扫描器、攻击工具和侦察工具
• 具有较好的自动化能力
• 可通过VPN对内部网络进行扫描和测试
• 可以与Jira和Webhook等第三方工具集成
• 报告可以导出成多种格式,比如CSV、HTML和PDF
• 可以根据企业需要提前设置扫描频率
• 一些高级支持功能仅限于Teams套餐用户
御盾®安全——您身边的信息安全专家
御盾®安全是舜源科技旗下安全业务品牌,致力于为客户提供客观专业的信息安全咨询解决方案,同时提供全面的安全服务。我们长期与各大安全厂商保持良好的合作关系,涵盖国内外信息安全行业的主流厂商,通过了解技术发展趋势,把国内外先进技术和理念用一流的服务带给客户。公司通过多年的积累和发展,拥有了健全的数字化生态合作资源链、与各地信息安全服务机构建立了良好的合作关系。我们长期密切关注国家信息安全相关政策的动态变化,在企业信息安全防护建设工作实践中积累了丰富的经验,了解客户业务场景需求、熟悉国内外主流安全厂商的技术和产品的优缺点,可为用户量身定制专属安全解决方案。多年来,凭借过硬的技术实力和专业的服务能力,获得了广大客户的充分认可。未来,御盾安全将持续赋能更多的客户,帮助企业全面提升安全能力,推动企业信息化健康发展。
咨询专线:4008-5050-26
文章来源:eSecurity Planet御盾安全团队编译
封面图源:包图网