网闸概述
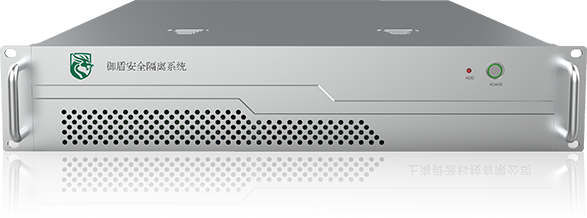
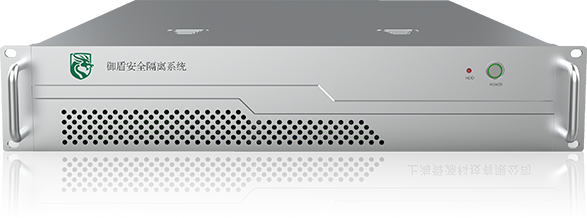
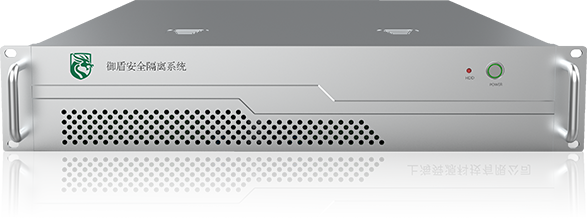
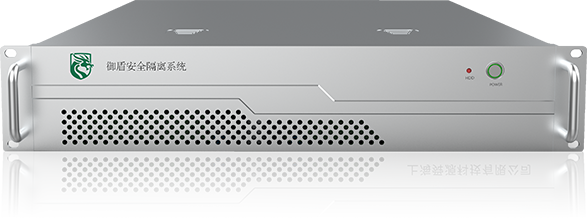
御盾安全网闸型号:SY-3000
具有完全自主知识产权的专门用于安全接入系统协作的安全隔离系统
产品特点
架构设计
安全可靠、自主可控 采用“2+1”系统架构,不是多主机架构或双主机架构。 安全“2+1”的系统架构:“内端主机”+“交换隔离卡”+“外端主机”。 内外端主机专用的定制操作系统。 安全的内外端独立管理机制。
产品性能
稳定高效、性能卓越 系统内部的并行处理、线程池等技术,有效提升内容检查、过滤、协议分析等处理效率。 高速的安全隔离芯片和交换芯片,有效提升交换性能。
产品功能
功能丰富、契合要求 不仅涵盖基本功能,还结合自身特点引入了特色功能。 完美契合国家对网闸功能的具体要求。
操作界面
便捷易用、配置灵活 简洁的Web界面,操作简易,容易上手。 配置项分类明晰,可以对不同功能进行灵活配置。
产品概况
产品模块
管理模块: 管理模块是对整个系统的业务管理操作,又可以细分为多个小的模块,主要是对系统的配置以及任务进行管理与分配。(WEB管理模块、系统管理模块、任务管理模块、任务分发模块) 应用模块: 应用模块这一部分主要是对任务的协议操作模块,用户可以根据需要选择不同的协议进行数据的传输。其又可分为两个小的模块。(FTP管理模块、协议代理模块) 传输模块: 此模块作为整个产品的重要核心模块,相当于产品的“心脏”。使用隔离卡来进行内外端数据的交互,以此来保障数据安全,确保传输的高效性。
技术特点
网络结构: 多网络隔离的体系结构,通过专用硬件完成两侧信息的“摆渡”。 数据传输: 采用我司自主研发的私有安全协议,向内外网接入端发送裸数据。
产品功能
设备认证: 只允许通过认证确认的设备进行内外网数据交互。 白名单: 白名单过滤功能,只接收来自接入认证服务器合法地址来源的数据,直接丢弃不合法地址来源的数据。 策略配置: 可通过策略配置,对数据、目的IP地址、端口、协议进行控制,提供策略停止和启动、备份与恢复的管理功能。 协议代理: 多协议代理支持,用户可按需选择数据传输协议,并能在配置中设置过滤规则。
性能环境
性能指标: 1万个1kb~50kb小文件,平均120个/秒,数据丢包率:<0.5% 运行环境: 工作温度:0℃~45℃ 工作湿度:8% 90% RH不凝结 存储温度: 40℃~70℃
应用场景
内网与外网之间
政府办公网络,涉及政府敏感信息,有时需要与互联网在物理上断开,用物理隔离网闸是一个常用的办法。
办公网与业务网之间
银行的办公网络和银行业务网络是典型的信息敏感程度不同的两类网络。为了提高工作效率,办公网络有时需要与业务网络交换信息,为解决业务网络的安全,需要在办公网与业务网之间使用物理隔离网闸,实现两类网络的物理隔离。
电子政务的内网与专网之间
在电子政务系统建设中要求政府内网与外网之间用逻辑隔离,在政府专网与内网之间用物理隔离,现常用的方法是用物理隔离网闸来实现。
业务网与互联网之间
电子商务网络一边连接着业务网络服务器,一边通过互联网连接着广大民众。为了保障业务网络服务器的安全,在业务网络与互联网之间应实现物理隔离。
涉密与非涉密之间
电子政务网一般都对网络按照安全级别进行了安全域的划分,非涉密的系统及面向公众的信息采集和发布系统主要运行在非涉密网部分。涉密网、非涉密网之间物理隔离,依照涉密信息"最小化"原则,进行涉密网和非涉密网之间两个不同的信息安全域信息的适度"可靠交换"。